

Una vulnerabilidad de seguridad en Microsoft Outlook encendió las alertas después de que se confirmara que está siendo aprovechada por ciberdelincuentes para obtener información de autenticación de sus víctimas.
Una falla que puede dejar al descubierto información de los usuarios
La vulnerabilidad, identificada como CVE-2026-124194, permite que un atacante envíe un archivo de mensaje manipulado y convenza a la víctima de abrirlo en Outlook. A partir de esa acción, el programa puede conectarse a un servidor externo controlado por los delincuentes sin mostrar la advertencia de seguridad habitual.
Microsoft explicó el alcance del problema en su aviso técnico: “Abrir el archivo podría hacer que Outlook se conectara a una ubicación de red controlada por el atacante sin mostrar el aviso habitual de contenido externo, lo que podría revelar información de autenticación que se podría usar para suplantar al usuario”.
La información expuesta puede incluir el hash NTLMv2, un dato que Windows utiliza para comprobar la identidad de una persona cuando accede a determinados servicios. Si cae en manos equivocadas, puede ser utilizado en intentos de suplantación de identidad.
La compañía también aclaró que el ataque no ocurre automáticamente con la recepción de un correo. “La explotación requiere conectividad de red e interacción del usuario”, precisó Microsoft. Esto significa que la persona debe abrir el archivo malicioso. Además, la empresa confirmó que el panel de vista previa de Outlook no sirve como vía para explotar esta vulnerabilidad.

Microsoft ya publicó una solución: qué deben hacer los usuarios
La falla tiene una calificación de 6,5 sobre 10 en la escala CVSS y fue incorporada por la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) a su catálogo de vulnerabilidades explotadas activamente el 10 de noviembre.
Microsoft publicó las correcciones para las versiones afectadas de Microsoft 365 Apps for Enterprise, Office LTSC 2021 y Office LTSC 2024. Por eso, es importante comprobar que las actualizaciones estén instaladas y que Outlook tenga una compilación corregida.
La caída mundial de Microsoft del 12 de noviembre
La alerta de seguridad se conoció en medio de otra situación que afectó a los servicios de la compañía. Este jueves 12 de noviembre, usuarios de distintos países reportaron problemas para acceder a Outlook, Microsoft 365 y Teams.
La interrupción llegó a registrar cerca de 130.000 reportes de fallas en Outlook en Downdetector, mientras también se notificaron dificultades con otras aplicaciones de Microsoft. La compañía reconoció problemas de conexión con los buzones de Exchange Online y explicó que algunos servidores habían quedado inesperadamente fuera de servicio.
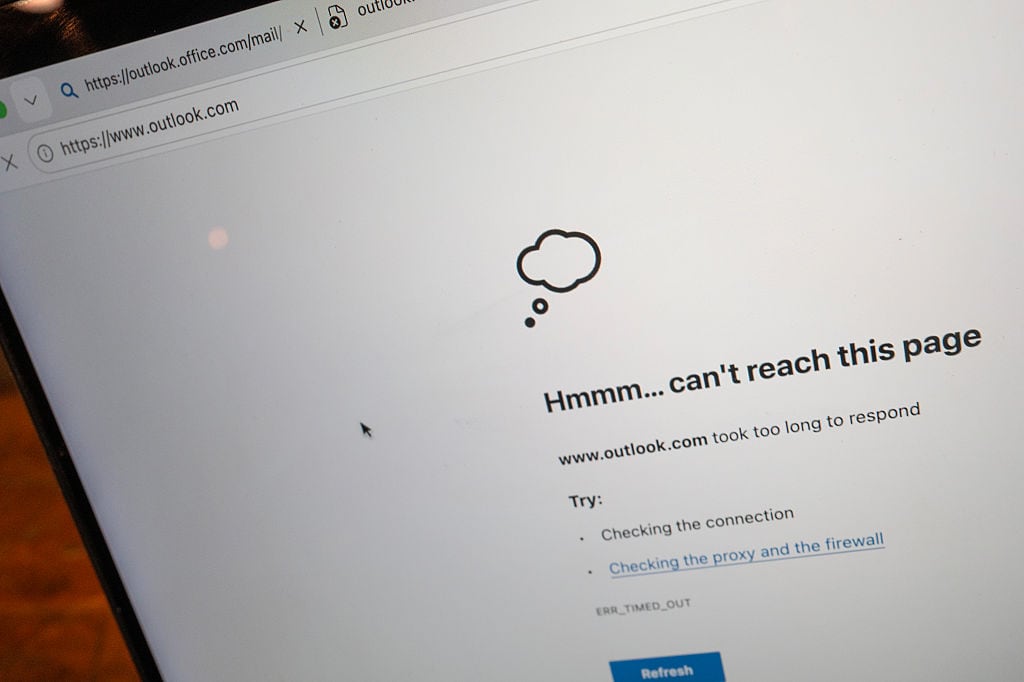
Microsoft señaló que trabajaba para redistribuir el tráfico entre su infraestructura mundial y recuperar la disponibilidad de las plataformas. Sin embargo, ambos hechos son distintos: no hay evidencia de que la caída del 12 de noviembre haya sido provocada por la vulnerabilidad de Outlook o por un ciberataque.