

El Servicio Francés de Sangre (EFS, por sus siglas en francés) ha informado de un ataque cibernético dirigido a una solución presente en sus cámaras refrigeradoras que modificó su temperatura, aunque este incidente no ha afectado a los productos sanguíneos.
Un incidente de seguridad ocurrido este lunes 2 de noviembre ha afectado a los sistemas monitorización y control de las cámaras frigoríficas que el EFS tiene desplegadas en tres de sus centros, y del que es responsable un proveedor externo.
Los sistemas de monitorización y alarma del EFS detectaron nada más producirse el ciberataque “anomalías” en los umbrales de temperatura y descongelación, que se elevaron “a niveles muy altos” poniendo en riesgo la viabilidad de las muestras de sangre y otros productos almacenados, como informan en un comunicado.
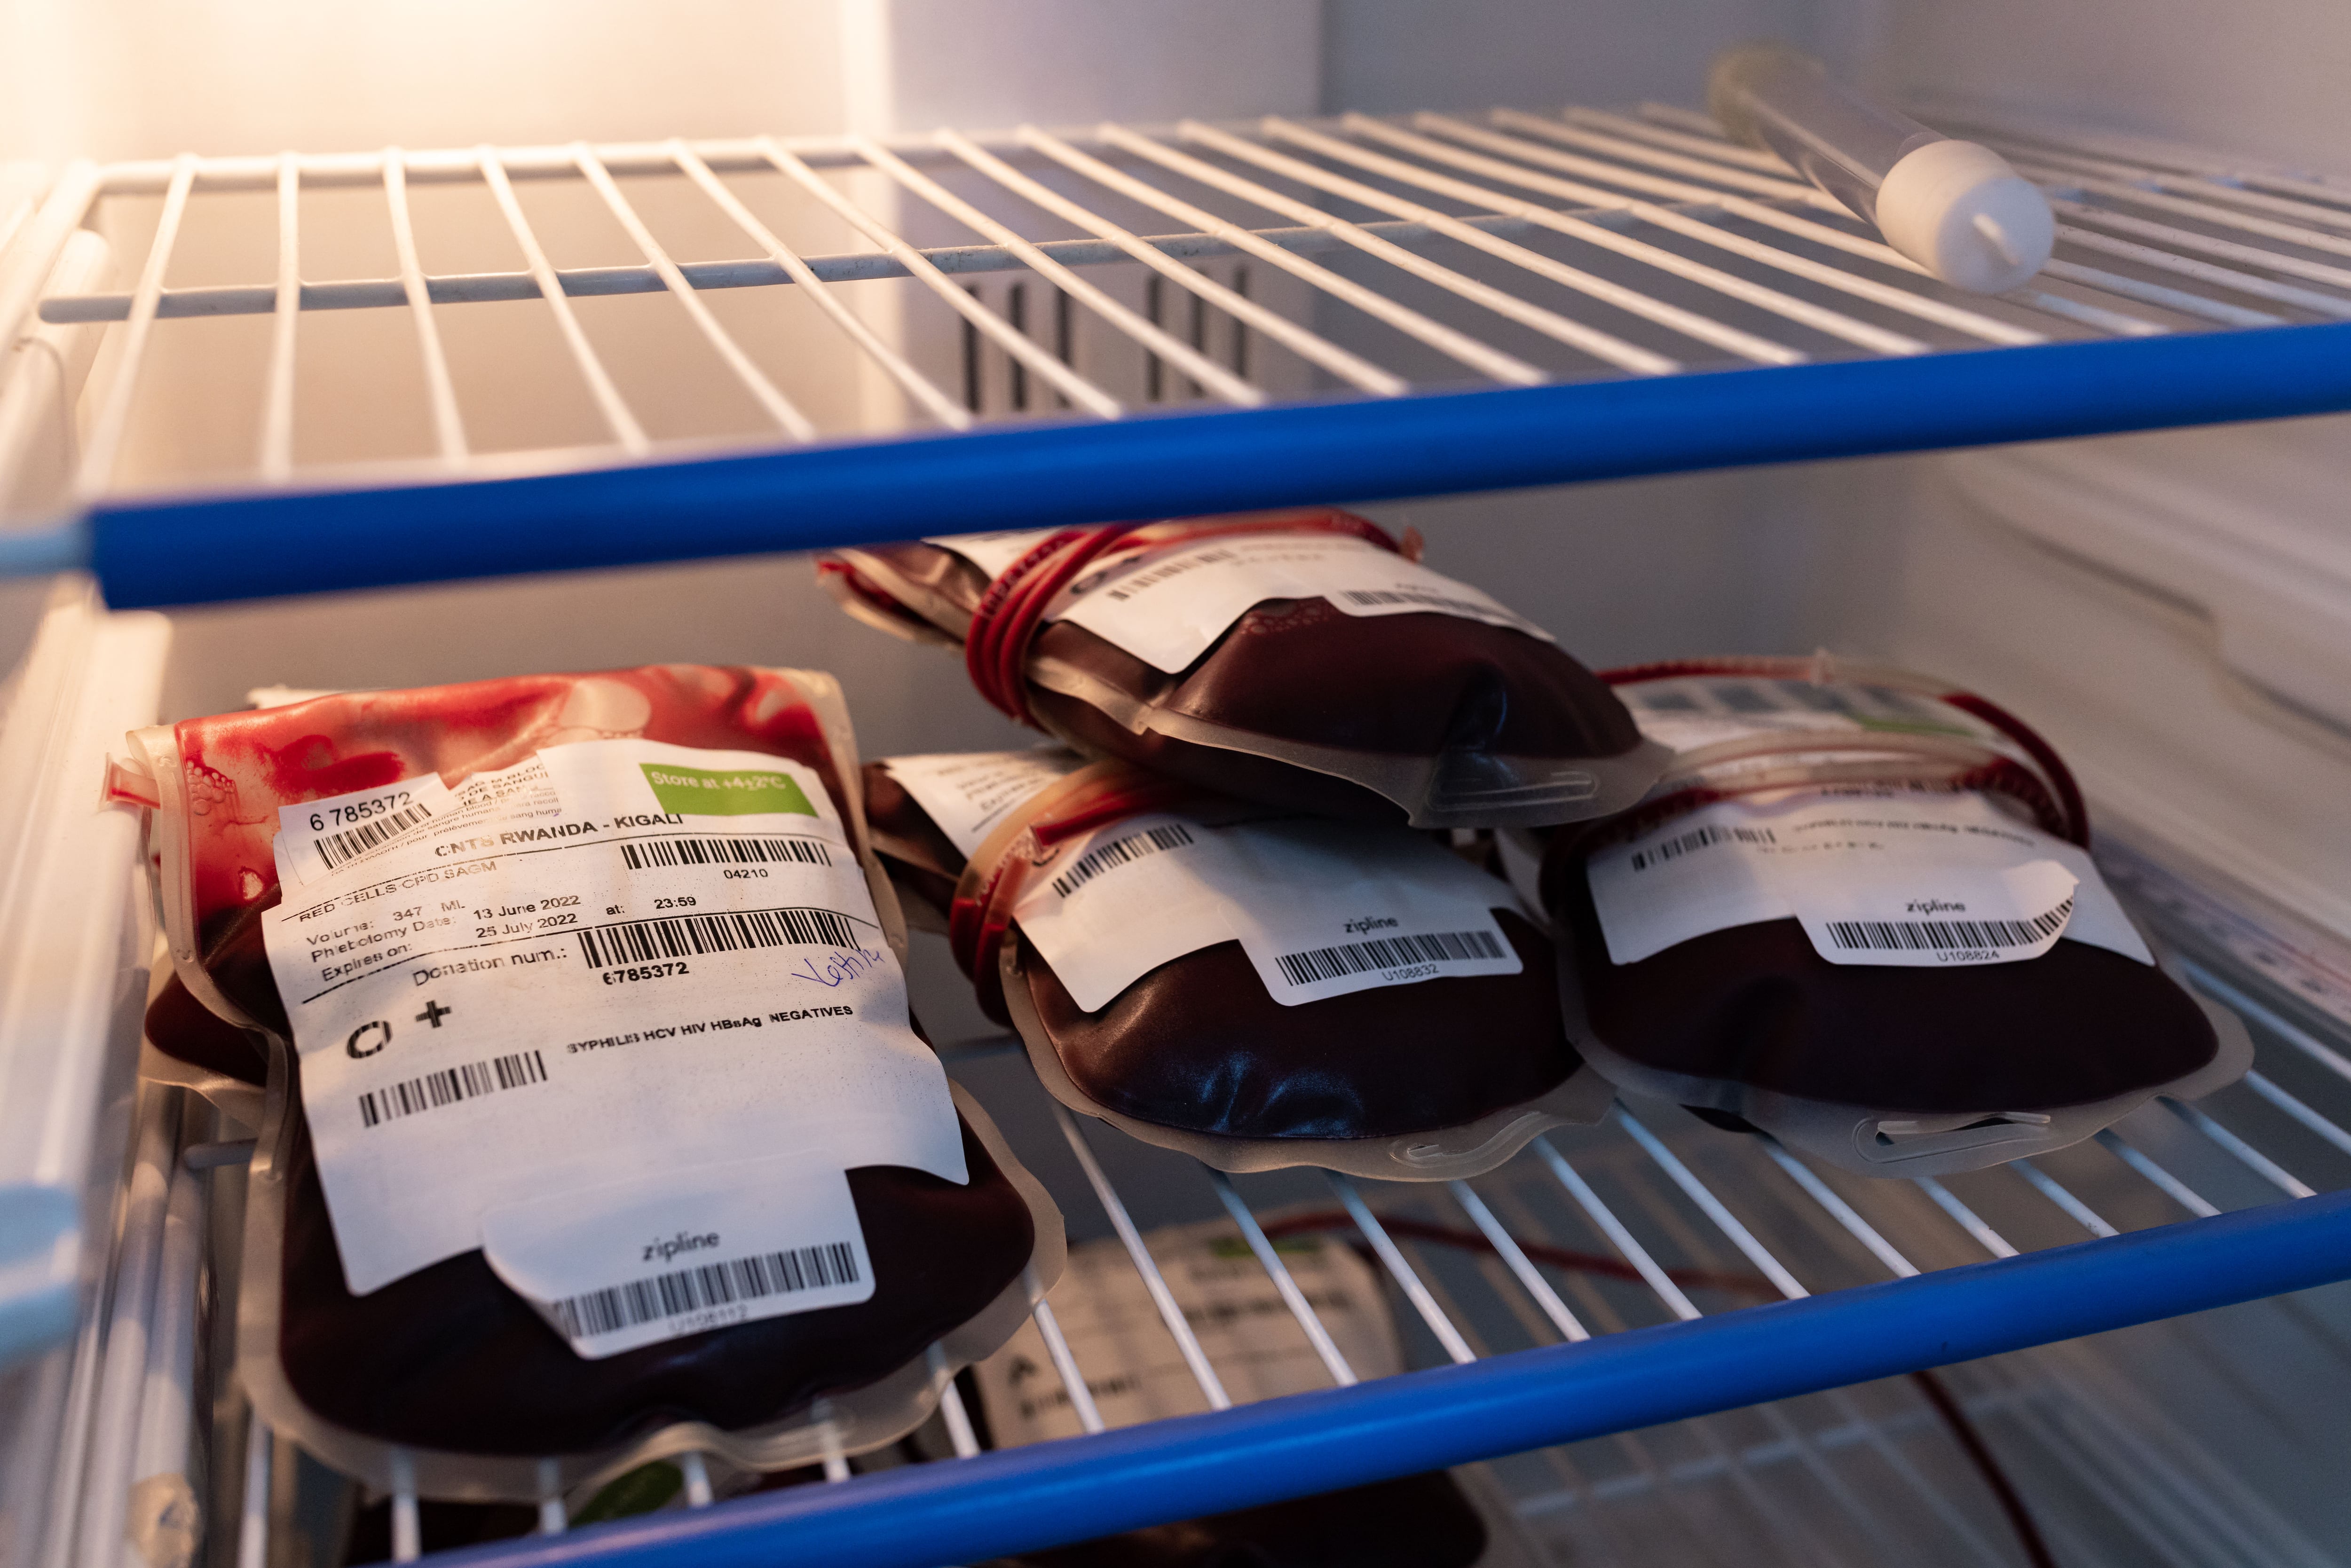
El EFS ha asegurado que la rapidez en la detección permitió trasladar a tiempo los productos a otros centros sanitarios evitando con ello su pérdida, así como controlar los equipos afectados. Asimismo, ha negado ser el objetivo directivo, y apunta al servicio de su proveedor.
Actualmente están trabajando con la Agencia Nacional de Ciberseguridad de Francia para investigar el suceso y han reforzado las medidas de monitorización del funcionamiento y la temperatura de las cámaras frigoríficas.
Este incidente recuerda al ciberataque que sufrieron también este lunes varias cadenas de supermercados en Bélgica, Suecia y Luxemburgo, dirigido a sus refrigeradores y congeladores, que experimentaron un aumento repentino de temperatura que echó a perder algunos alimentos.
Por otro lado, el Banco regional francés Crédit Mutuel Arkéa declaró que un ataque informático del que fue víctima permitió realizar “operaciones fraudulentas”, aunque no confirmó el monto de 133 millones de dólares avanzado por el diario Le Télégramme.

El banco, la rama del gigante francés de servicios financieros Crédit Mutuel en la región de Bretaña y otros lugares del oeste de Francia, afirmó que el ataque estaba ahora “bajo control” y que no habría “consecuencias financieras” para sus clientes.
Arkéa decidió suspender “temporalmente ciertas transacciones” para evitar “nuevos movimientos fraudulentos”, pero aseguró que “la reanudación de estas operaciones tendrá lugar rápidamente, en condiciones de seguridad óptimas”.
Este ataque se produce menos de una semana después del pirateo del gigante de las criptomonedas Binance, que estima en 6.300 millones de dólares el volumen de los activos afectados por el ciberataque del que fue víctima.