

Una nueva advertencia del Buró Federal de Investigaciones (FBI) puso el foco sobre una herramienta de inteligencia artificial que está siendo utilizada por ciberdelincuentes y grupos de hackers vinculados a Estados para acelerar sus operaciones contra empresas y organizaciones de diferentes países.
Se trata de ARTEX, una plataforma que automatiza distintas etapas de un ataque informático y que, según la agencia estadounidense, puede facilitar que los delincuentes pasen de identificar un objetivo a conseguir acceso privilegiado a sus sistemas en menos de tres horas.
En una alerta de seguridad publicada el 13 de noviembre y difundida nuevamente este martes 17 de noviembre, el FBI advirtió que la herramienta está siendo utilizada desde agosto de 2026 en operaciones contra diferentes sectores de la economía.
La agencia explicó que ARTEX permite ejecutar ataques complejos contra varios objetivos al mismo tiempo y destacó que su funcionamiento puede beneficiar incluso a delincuentes con conocimientos técnicos limitados. En el documento, el organismo señaló que algunas intrusiones han avanzado “from initial targeting to privileged access in under three hours”, es decir, desde la selección inicial de una víctima hasta la obtención de permisos elevados en ese lapso.
Microsoft 365, entre los servicios afectados por los ataques
Uno de los antecedentes mencionados por el FBI corresponde al compromiso de la cadena de suministro de ConnectWise, ocurrido en octubre. Este incidente involucró los entornos de clientes de Microsoft 365 y generó intentos de autenticación contra más de 2.250 organizaciones que utilizaban sus servicios.
Microsoft, que investigó la operación, atribuyó la actividad al grupo Storm-0940, alineado con intereses estatales de China. Según sus investigadores, los atacantes aprovecharon los permisos que algunas aplicaciones ya tenían concedidos para intentar ingresar a los entornos de sus clientes.
La compañía también documentó intentos de modificar credenciales y permisos, acciones que podrían permitir a los intrusos conservar el acceso a determinados sistemas. Sin embargo, aclaró que la presencia de una aplicación afectada o una autenticación exitosa no significa necesariamente que los datos de todos los clientes hayan sido robados.
La herramienta sigue circulando pese a su retiro de internet
El FBI también advirtió que retirar ARTEX de su repositorio original de GitHub no consiguió detener su distribución. La plataforma continúa circulando mediante copias, modificaciones realizadas por otros desarrolladores y versiones comerciales.
A comienzos de noviembre, investigadores identificaron más de 1.600 consolas de ARTEX expuestas públicamente, según el documento de la agencia.
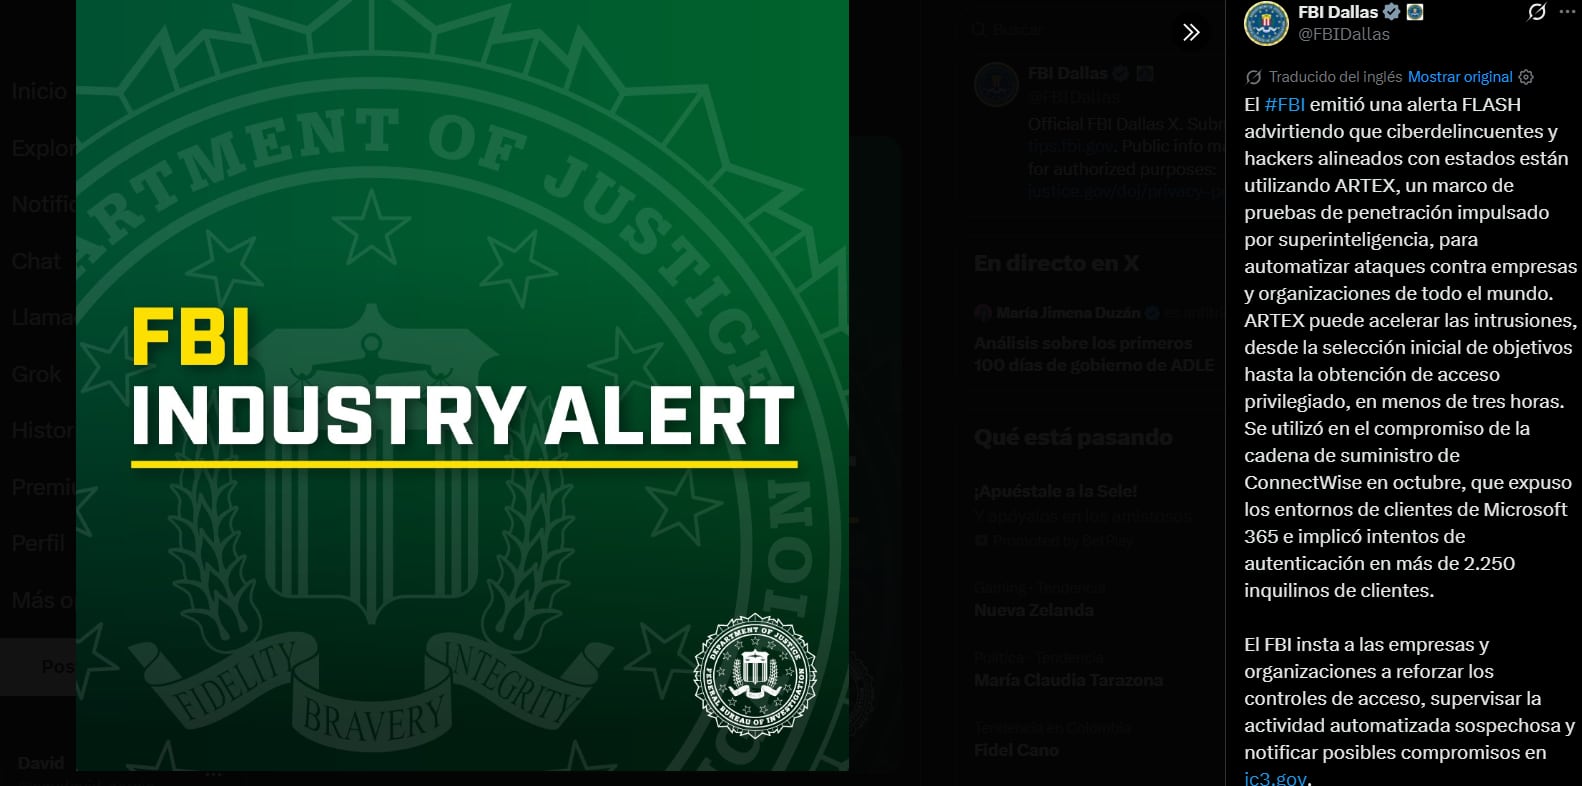
Ante este panorama, el FBI pidió a las empresas reforzar los controles de acceso, vigilar actividades automatizadas sospechosas y reportar posibles incidentes a través del Centro de Denuncias de Delitos por Internet (IC3), disponible en ic3.gov.
La advertencia también pone de relieve un desafío para los equipos de seguridad: responder a operaciones que pueden avanzar en cuestión de horas y que ya no dependen exclusivamente de la intervención manual de los atacantes.