
Cada vez que alguien transfiere dinero desde su celular, consulta su historia clínica en línea o ingresa al portal de su empresa, la información viaja cifrada; es decir, convertida en un código que solo entienden quienes tienen la llave. Esa protección, conocida como criptografía, podría quedar expuesta cuando se cuente con mayor cantidad y accesibilidad a los computadores cuánticos -máquinas con una capacidad de cálculo muy superior a la de los equipos actuales-.
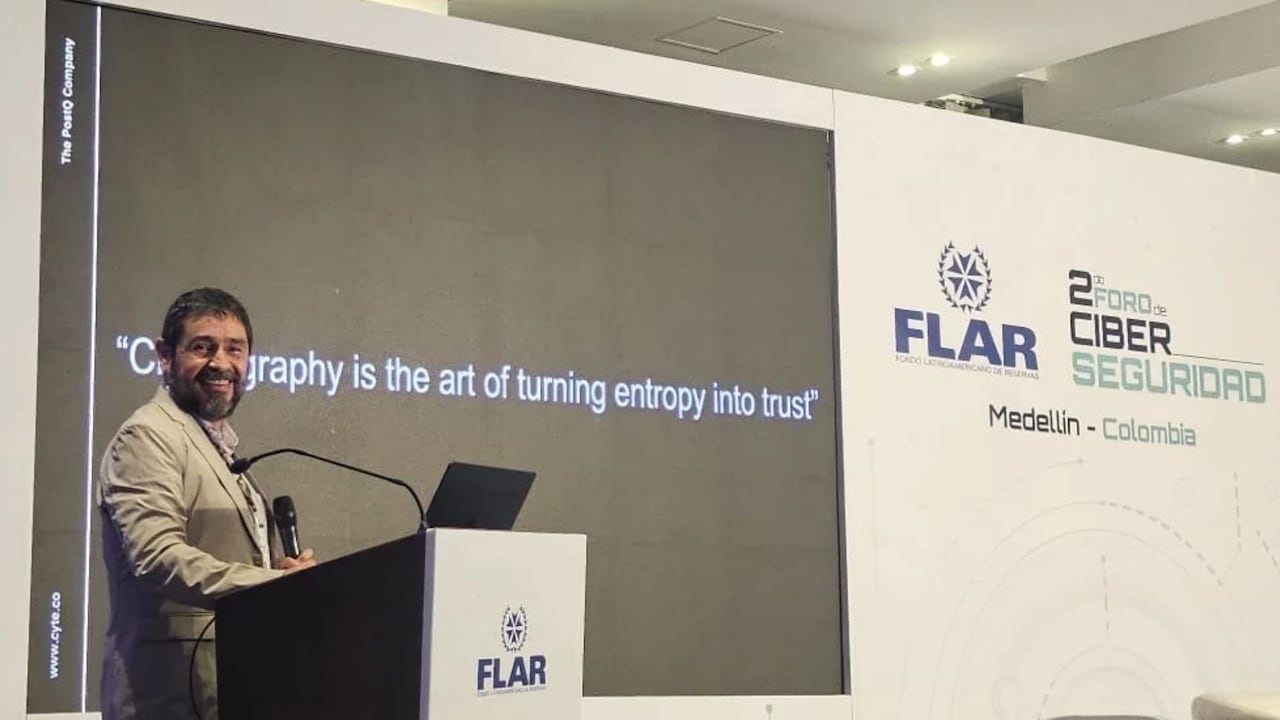
Milton Quiroga, CEO de Cyte, compañía colombiana con 30 años en el sector y encargada de asegurar ACH Colombia, la entidad por la que pasan las transferencias electrónicas entre bancos, advierte que el riesgo ya está en marcha. “Hay atacantes que están viendo pasar la información cifrada, esa información en tránsito, y esa es la que se llevan para cuando haya una posibilidad de un ataque cuántico”, explica.
Quiroga explica que su equipo recorre de forma periódica, con software automatizado, sitios web de gobierno, salud y sector financiero para medir qué tan vulnerables son. Reconoce avances, como el seguimiento que la Superintendencia Financiera, entidad que vigila a los bancos, hace a la mesa técnica de criptografía post-cuántica, la diseñada para resistir ataques cuánticos. Pero falta camino. “Sobre todo lo que hemos encontrado es que muchos directores no saben cómo arrancar”, dice, y describe lo que piensan esos directivos: “Sé que el problema existe, sé que me atacarían, pero no tengo ni idea de cómo empezar”.
Su punto de partida es la cryptographic bill of materials, un inventario de toda la criptografía que usa una organización, a modo de radiografía de su estado actual. “Sin la cryptographic bill of materials la compañía no sabe dónde está parada. Su uso permite identificar qué tecnologías se utilizan para cifrar información, comprobar si son seguras y detectar cuáles podrían volverse vulnerables ante nuevas amenazas, y, de acuerdo con eso, planear cómo tiene que moverse a un futuro”, afirma.
Los hallazgos suelen sorprender. Un cliente europeo de la firma creía tener 75.000 certificados digitales, los archivos que aseguran la conexión entre un navegador y un servidor, y el escaneo encontró 85.000. “Es un caso en el primer mundo, y aún así encontró una diferencia de 10.000 certificados”, dice Quiroga. La causa, según él, es organizacional. “Llega el área comercial, contrata tecnología, esa tecnología tiene certificados digitales, se compran, se instalan, pero nunca le contaron al área de seguridad de la información”.
La criptografía también vive en el código de los programas. Quiroga habla de aplicaciones escritas en Cobol, un lenguaje de programación antiguo muy usado en bancos. “La persona que lo escribió a lo mejor se pensionó hace rato, nadie lo tiene presente y ese código tiene primitivas criptográficas vulnerables. Lo que dicen en el banco es déjenlo quieto, si está funcionando no lo mire, porque de pronto deja de funcionar”, relata. Para revisar ese código, Cyte usa modelos de inteligencia artificial pequeños, instalados en un computador que se queda en la oficina del cliente para proteger su propiedad intelectual. Una persona revisa siempre los resultados, algo que Quiroga considera irrenunciable, “para nosotros la IA siempre está de la mano de una persona”.
Y como no se tiene certeza de cuándo llegará el Q-day, el día en que un computador cuántico pueda romper la criptografía actual. “Si el Q-Day se demora, no importa. La cryptographic bill of materials y los conceptos de criptoagilidad, que es poder cambiar la tecnología criptográfica con rapidez, siguen siendo perfectamente válidos y valiosos para la organización”, sostiene. Por eso, Cyte prepara a las empresas y, a la fecha, ha instalado criptografía post-cuántica en compañías de México, Perú, República Dominicana, Colombia, Estados Unidos, España y Francia.