

El pasado 12 de noviembre, varios servicios de Microsoft, como Outlook, Exchange Online, Teams, SharePoint, Copilot y Defender XDR, registraron fallas que afectaron a los usuarios durante varias horas y que, incluso, se extendieron hasta el día siguiente.
Ante esta situación, Rodrigo Álvarez, especialista en seguridad informática de ESET Latinoamérica, explicó a SEMANA cómo una interrupción de Microsoft 365 puede afectar las operaciones de una empresa y cuáles son las herramientas, los procesos y la información que podrían verse comprometidos.
Un problema salió a la luz tras la caída
Sin duda, la caída de Microsoft 365 dejó en evidencia la dependencia de muchas organizaciones a esta plataforma y las dificultades que pueden enfrentar para mantener la comunicación con clientes y proveedores, llevar a cabo reuniones, acceder a documentos compartidos y utilizar herramientas de inteligencia artificial.
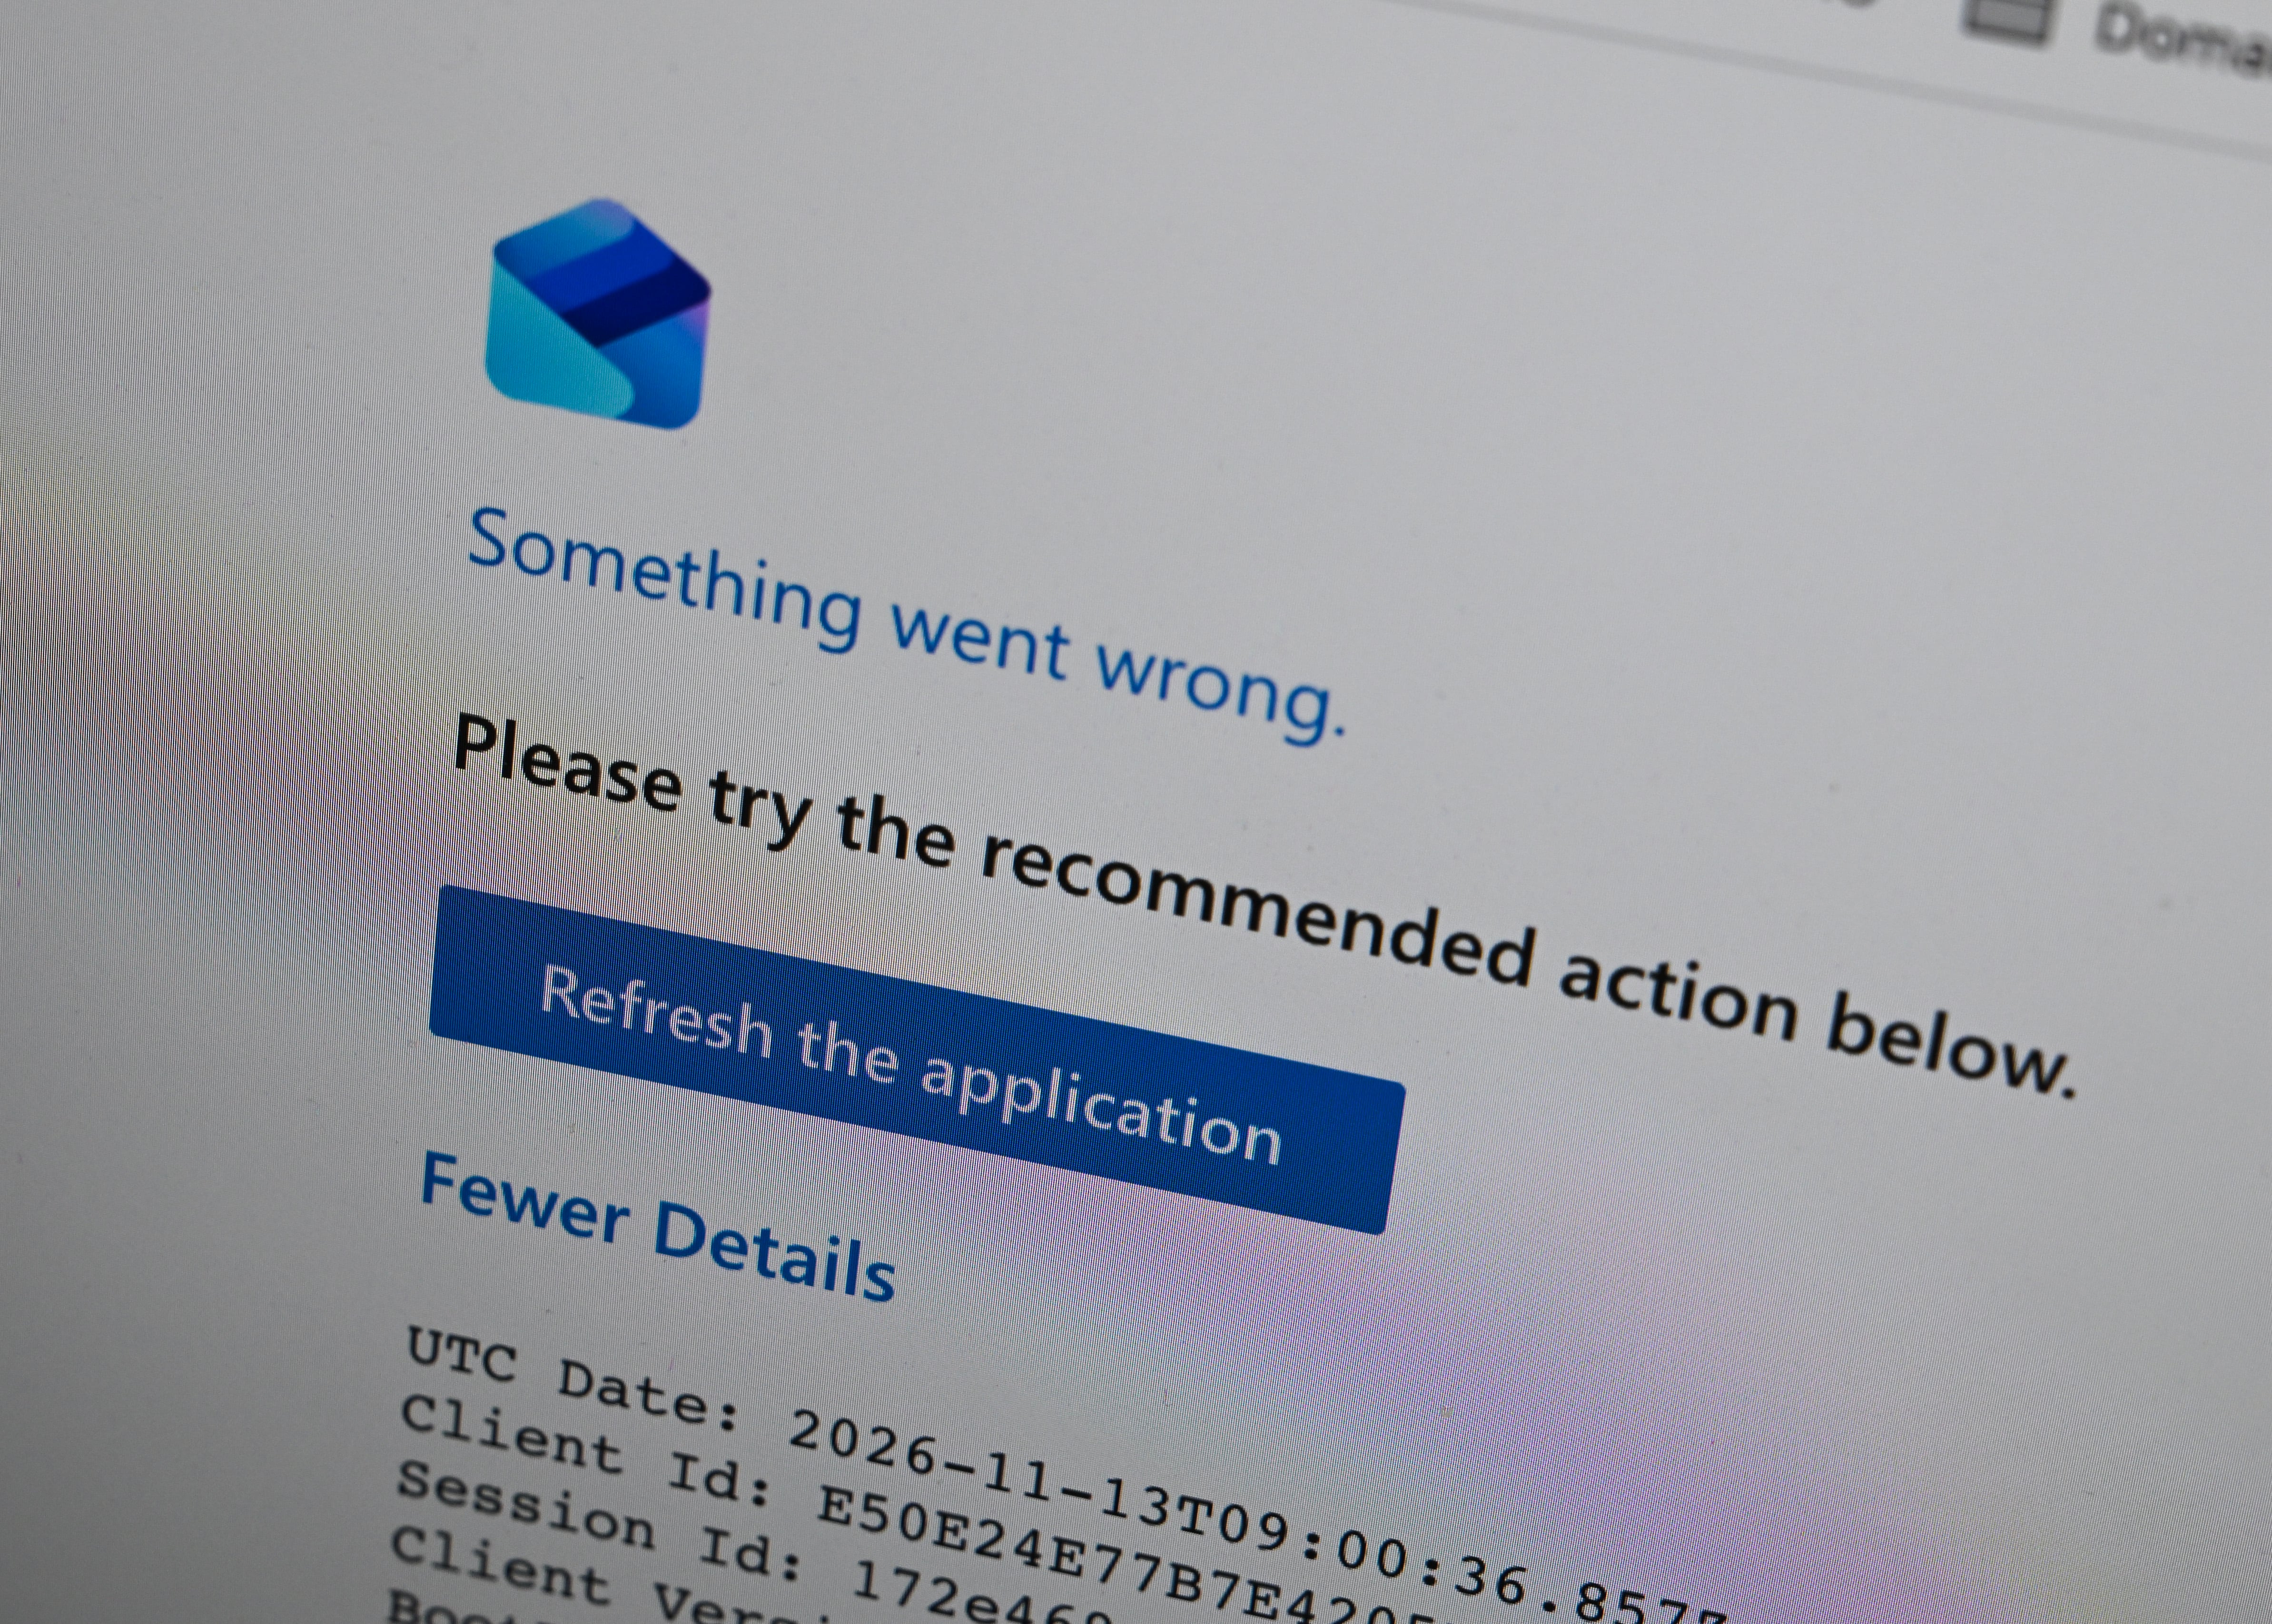
El especialista explicó que las empresas pudieron experimentar limitaciones para detectar y responder a amenazas informáticas. Como consecuencia, las interrupciones ocasionaron pérdidas de tiempo laboral, retrasos en las operaciones y posibles incumplimientos de obligaciones normativas.
“El resultado son horas de trabajo perdidas, plazos incumplidos, mala atención al cliente y, en sectores regulados, posibles problemas de cumplimiento”, señaló el experto a SEMANA.
Además, existen algunos riesgos adicionales que podrían enfrentar las empresas al centralizar sus comunicaciones, archivos y procesos operativos en un único proveedor tecnológico. Según el experto, en diálogo con SEMANA, esta dependencia puede afectar a otras compañías que utilizan su infraestructura.
“A esto se suma que la recuperación depende de los tiempos de un tercero. Mientras tanto, la empresa no puede hacer mucho más que esperar. Además, una sola cuenta comprometida da acceso a todo el ecosistema de información. No se trata de abandonar la nube, sino de gestionar el riesgo”, añadió.
¿Los ciberdelincuentes pueden aprovechar este tipo de caídas?
Las interrupciones registradas en los servicios de Microsoft despertaron sospechas entre algunos usuarios, quienes relacionaron las fallas con un posible ciberataque. Sin embargo, este tipo de incidentes también podría estar relacionado con modificaciones en las configuraciones, actualizaciones tecnológicas defectuosas o fallas que generan interrupciones en cadena.
Frente a las especulaciones, Charles Lamanna, vicepresidente de Microsoft, se pronunció a través de una publicación en la red social X y aseguró que “no hay ningún indicio de que esto sea resultado de una actividad maliciosa o de un ciberataque”, descartando así, por el momento, que la interrupción haya sido por ataque informático.
No obstante, el especialista de ESET advirtió que, en muchas ocasiones, estas interrupciones pueden ser aprovechadas por los ciberdelincuentes para realizar ataques de ingeniería social: “Cada incidente masivo que ocupa titulares se usa como anzuelo”, debido a la confusión que se genera entre los usuarios.
“Lo más común son correos o mensajes que se hacen pasar por Microsoft o por el área de sistemas, con frases como ‘Restablece tu cuenta’ o ‘Verifica tu acceso para recuperar Outlook’. Esos mensajes llevan a páginas falsas de inicio de sesión que roban credenciales y códigos de doble factor. También aparecen falsos técnicos de soporte que contactan por teléfono o WhatsApp, supuestas ‘herramientas de reparación’ que son malware y sitios falsos que dicen mostrar el estado del servicio”, alertó el especialista.
Por su parte, Luis Corrons, security evangelist de la compañía Gen Digital, coincide con eso y advierte que “cuando alguien lleva horas intentando entrar a su correo, un mensaje de texto que promete devolverle el acceso puede parecerle creíble”.
Según comentó Corrons en entrevista con este medio, “los estafadores pueden hacerse pasar por el soporte de Microsoft o por el equipo de tecnología de la empresa y enviar un enlace a una página falsa para robar la contraseña o llamar y pedir un código de verificación. Si recibe un aviso así, contacte al equipo de soporte por el canal que ya conoce, sin usar el enlace ni el número del mensaje, y no comparta su contraseña ni sus códigos”.
Por ello, los expertos recomiendan que, ante interrupciones masivas como esta, los usuarios consulten únicamente los canales oficiales de Microsoft, verifiquen cualquier instrucción con el área de tecnología de sus empresas y desconfíen de mensajes que soliciten contraseñas para restablecer los servicios.