

Un ataque informático contra la Registraduría podría tener graves consecuencias. que involucrarían incluso la alteración de datos electorales. Mario Micucci, especialista en seguridad informática de ESET Latinoamérica, explicó a SEMANA cuáles habrían sido los riesgos para Colombia.
Un ataque informático podría comenzar con un solo dispositivo
La posibilidad de que un sistema informático sea comprometido no implica necesariamente que toda una institución quede bajo el control de los atacantes, sin embargo, un virus puede convertirse en un punto de entrada para intentar acceder a información y otros equipos.
Micucci, explicó que un malware es un programa diseñado para ejecutar acciones perjudiciales. Cuando consigue instalarse en un computador o celular, puede robar contraseñas, vigilar la actividad del usuario o permitir que otra persona controle el dispositivo a distancia.
“Una vez activo en un computador o celular puede robar contraseñas, espiar o permitir que un atacante controle al equipo a distancia”, señaló el experto a SEMANA.
El alcance de un malware depende de los permisos que consiga y de los controles de seguridad de la entidad afectada. En ese sentido, que los dispositivos de funcionarios de la Dirección Nacional de Inteligencia (DNI) hubieran estado comprometidos no significaba que los sistemas de la Registraduría también quedaran infectados automáticamente. Para llegar a ellos habría sido necesario conseguir una vía de acceso y ejecutar el código malicioso dentro de la infraestructura de la autoridad electoral.
Para que ocurriera algo así tendría que existir una conexión o una vía de acceso. Micucci explicó que una posibilidad sería que los atacantes consiguieran una cuenta con permisos dentro de la Registraduría. Además, el programa malicioso tendría que ejecutarse en los equipos de esa entidad.
Qué podría pasar con la información electoral
Si un atacante consiguiera entrar a la infraestructura informática de la Registraduría, las consecuencias dependerían de los sistemas a los que lograra acceder y de las autorizaciones que tuviera.
“Podría copiar datos personales, cambiar registros o dejar servicios fuera de funcionamiento”, advirtió Micucci. No obstante, para modificar información relacionada con el escrutinio tendría que alcanzar los sistemas encargados de procesarla y obtener permisos para realizar cambios.
En ese escenario también existe el riesgo de que una persona que ya consiguió entrar a un dispositivo intente utilizarlo para llegar a otros equipos o servidores. Este procedimiento se conoce como movimiento lateral.
“El movimiento lateral en efecto es el salto de primer equipo comprometido a otros sistemas, por ejemplo, a un servidor de la entidad”, explicó el especialista.
El proceso podría resultar más sencillo si el dispositivo inicial tiene acceso a numerosos servicios o si el atacante consigue una cuenta con permisos de administrador. Por el contrario, las restricciones de acceso pueden dificultar que la intrusión avance.
Del censo electoral al escrutinio: las etapas que podrían verse afectadas
Un ataque no tendría las mismas consecuencias en todos los momentos del proceso electoral. Según Micucci, comprometer la información del censo podría dejar a ciudadanos habilitados por fuera de la lista correspondiente a su mesa de votación.
Si la afectación se produjera durante la transmisión de datos, podría retrasarse la llegada de los resultados. En el caso del preconteo, los ciudadanos podrían conocer cifras preliminares alteradas.
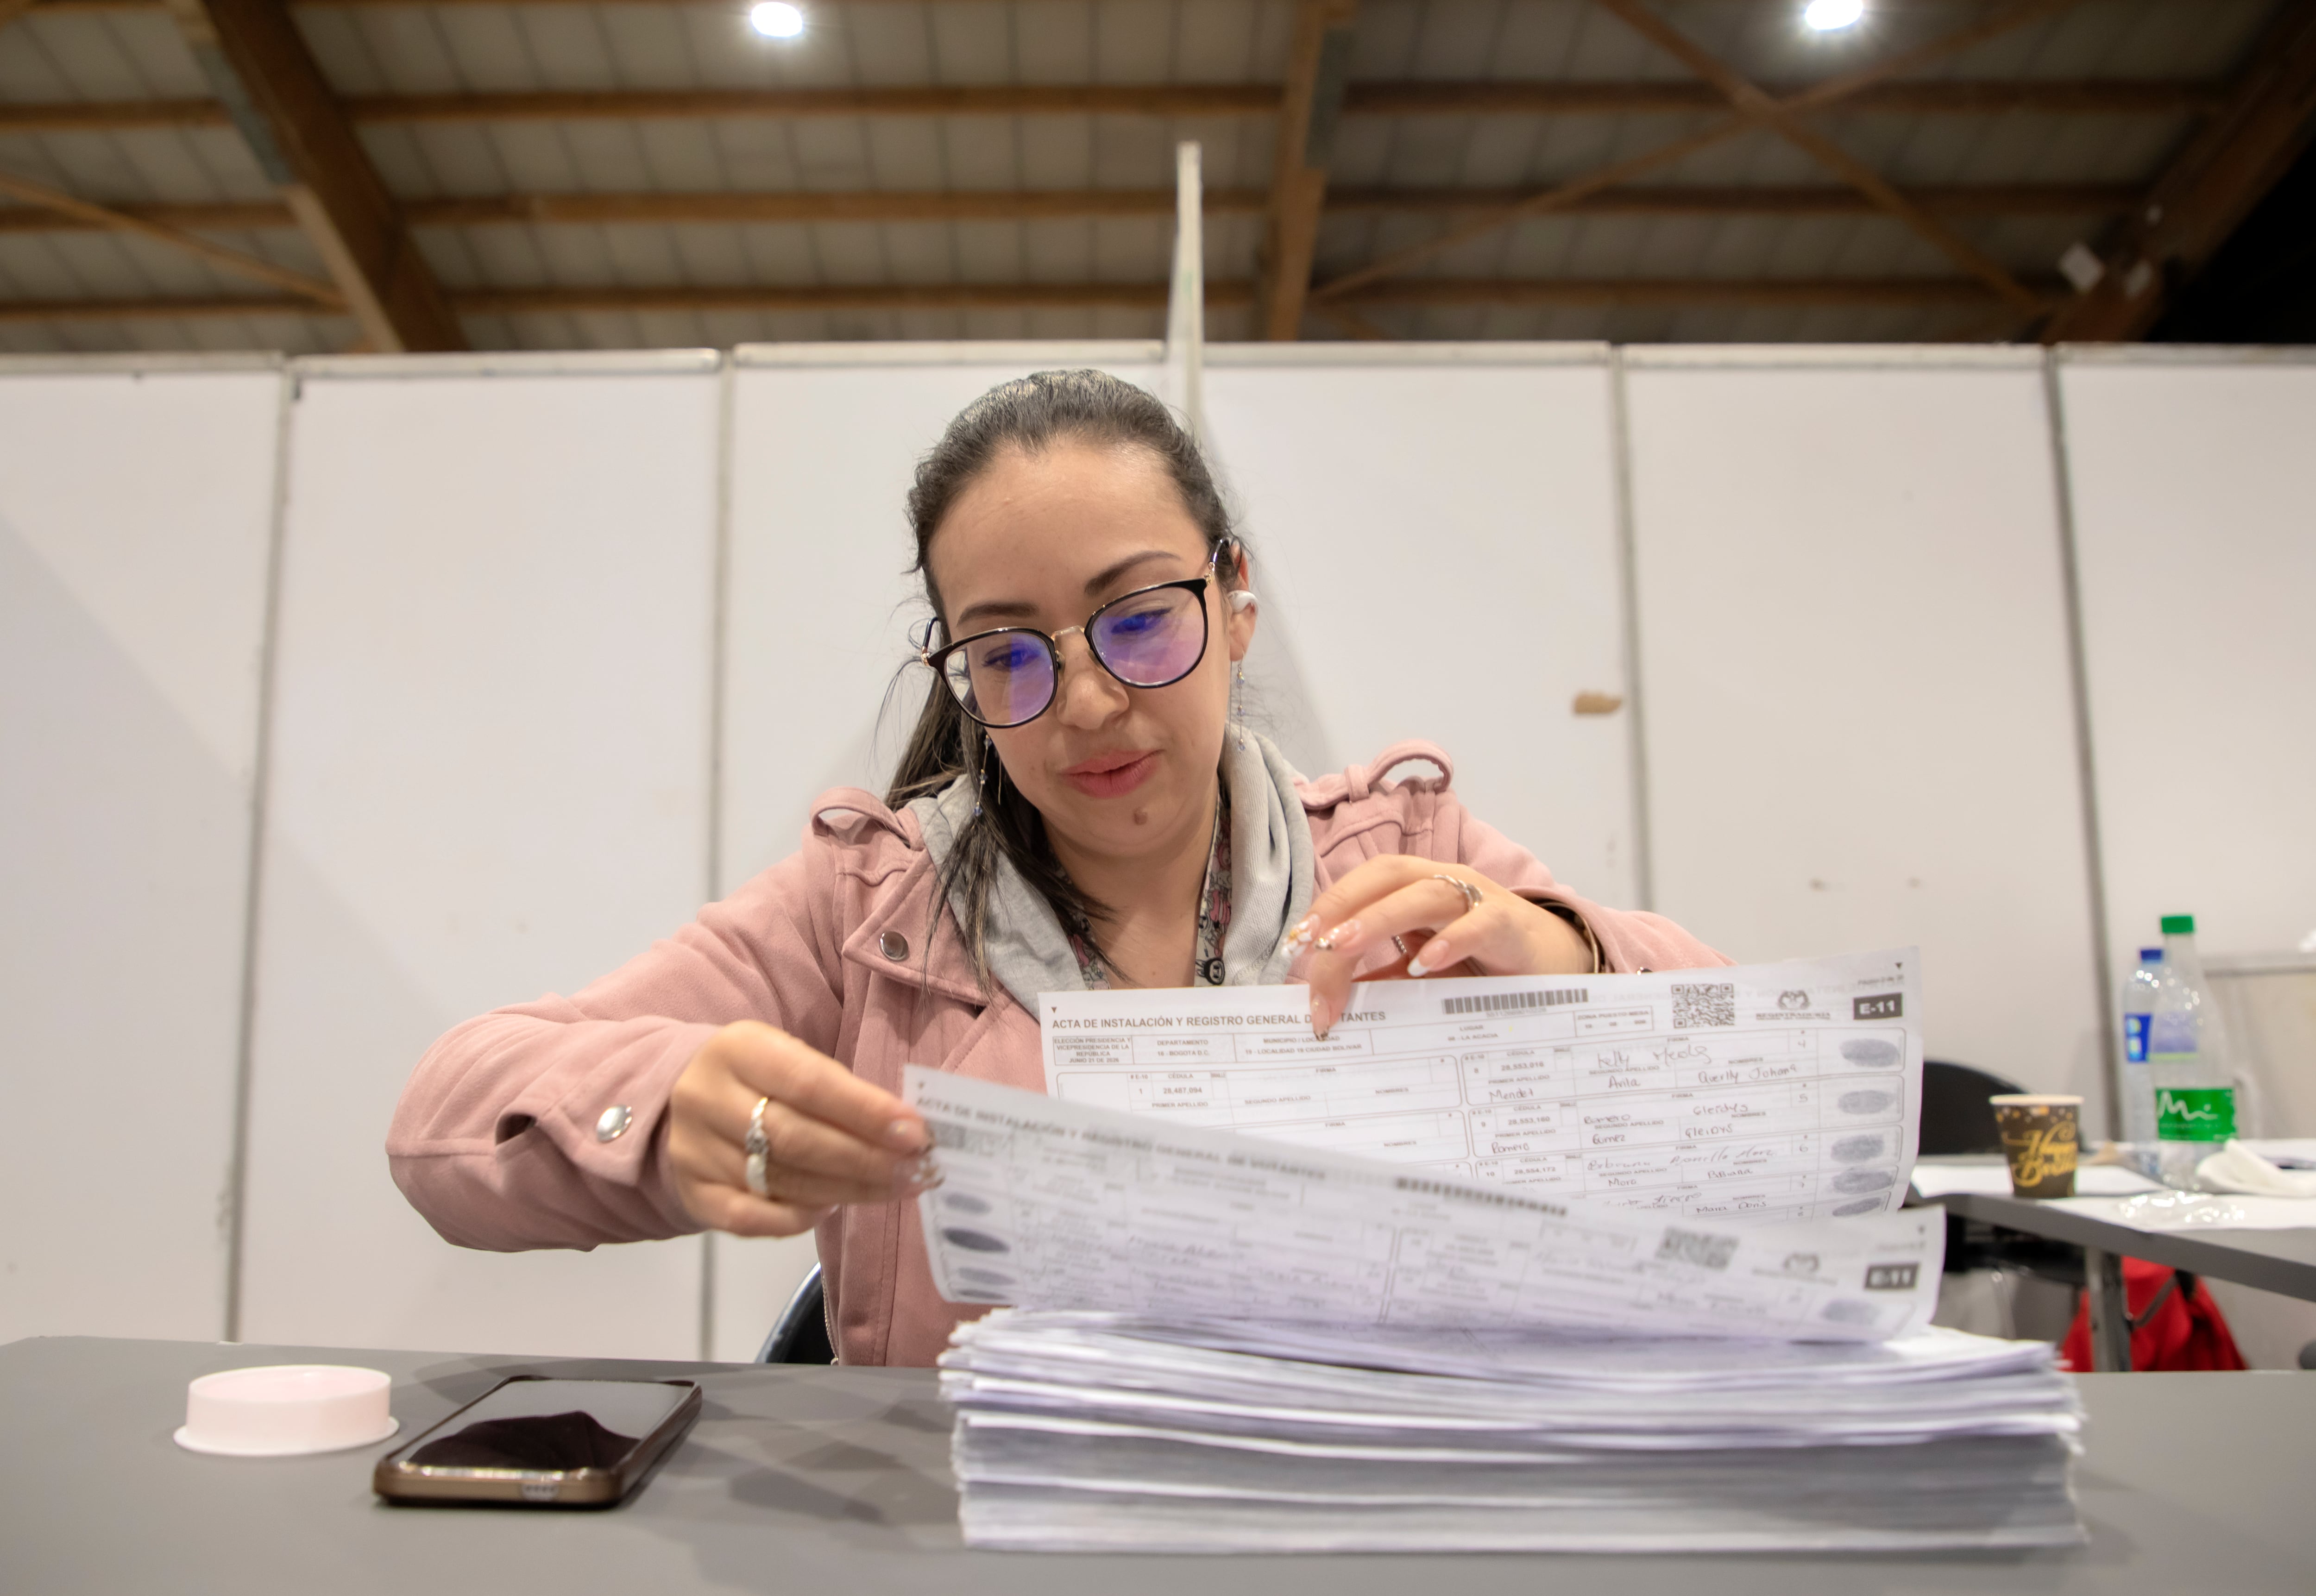
Sin embargo, el especialista identificó el escrutinio como una etapa especialmente sensible para la consolidación del resultado oficial.
“El escrutinio es el más sensible para el resultado oficial, porque allí se verifican y consolidan los votos”, explicó.
¿Una alteración digital podría pasar inadvertida? Micucci reconoció que sí podría ocurrir inicialmente, pero señaló que existen mecanismos para revisar lo sucedido.
En Colombia, las actas físicas E-14, firmadas por los jurados de cada mesa, permiten cotejar las cifras del escrutinio. A esto se suman los registros de auditoría del software, que pueden ayudar a reconstruir qué información cambió y en qué momento.
La discusión vuelve a la seguridad electoral y la DNI
Estas explicaciones cobran relevancia tras una investigación de Noticias Caracol, publicada el 9 de noviembre, que reveló documentos internos sobre presuntas irregularidades en la Dirección Nacional de Inteligencia (DNI) durante el Gobierno de Gustavo Petro. Según ese medio, los informes mencionan a Carlos Andrés Oyola, un ingeniero vinculado a la entidad desde febrero de 2024, a quien se le habría encomendado liderar una red para ejecutar ataques contra la Registraduría y cambiar los resultados de las elecciones presidenciales.
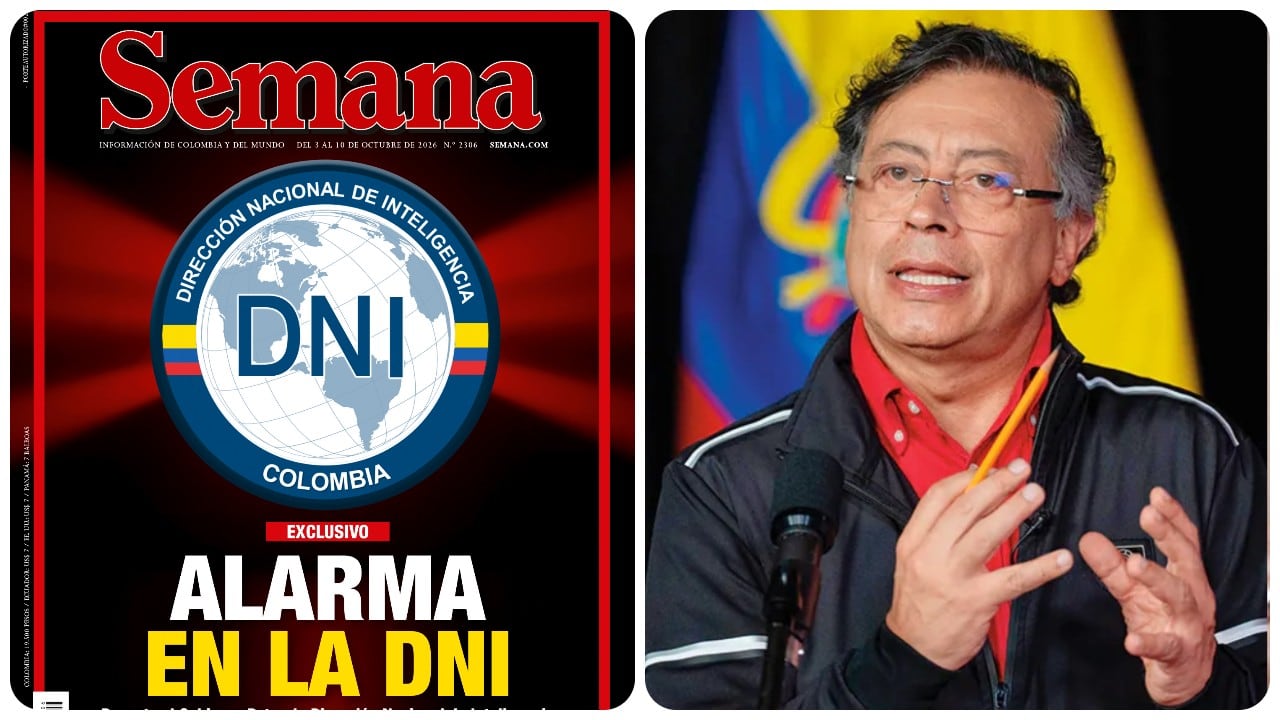
Se trata de señalamientos contenidos en documentos conocidos por la prensa, no de una demostración de que los resultados electorales hayan sido alterados o de que el supuesto ataque se hubiera ejecutado con éxito.
El escenario planteado por los expertos permite entender qué habría estado en riesgo si una intrusión informática hubiera alcanzado los sistemas electorales: desde la disponibilidad de información hasta la transmisión y consolidación de los resultados.