

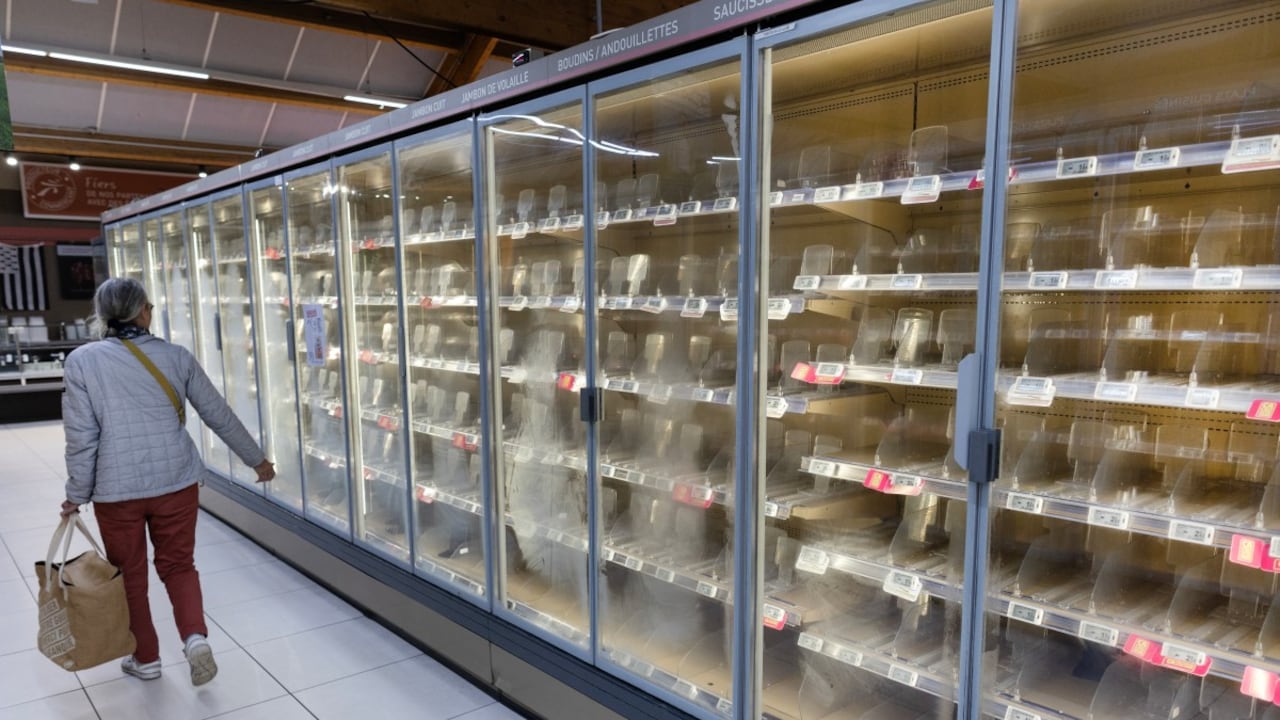
Un ciberataque afectó a cientos de supermercados en Francia, alteró sistemas de refrigeración y encendió las alarmas por posibles daños en alimentos. Las autoridades investigan lo ocurrido.
El ataque informático afectó a cerca de 700 de los 10.000 supermercados de Francia, según informó el ministro de Finanzas francés, Roland Lescure, ante el Parlamento. Aunque descartó riesgos para el suministro nacional de alimentos, reconoció que el incidente “afecta directamente a nuestra seguridad alimentaria”.
“Fue una llamada de atención para todos”, dijo el funcionario.
Cientos de supermercados afectados por el ataque
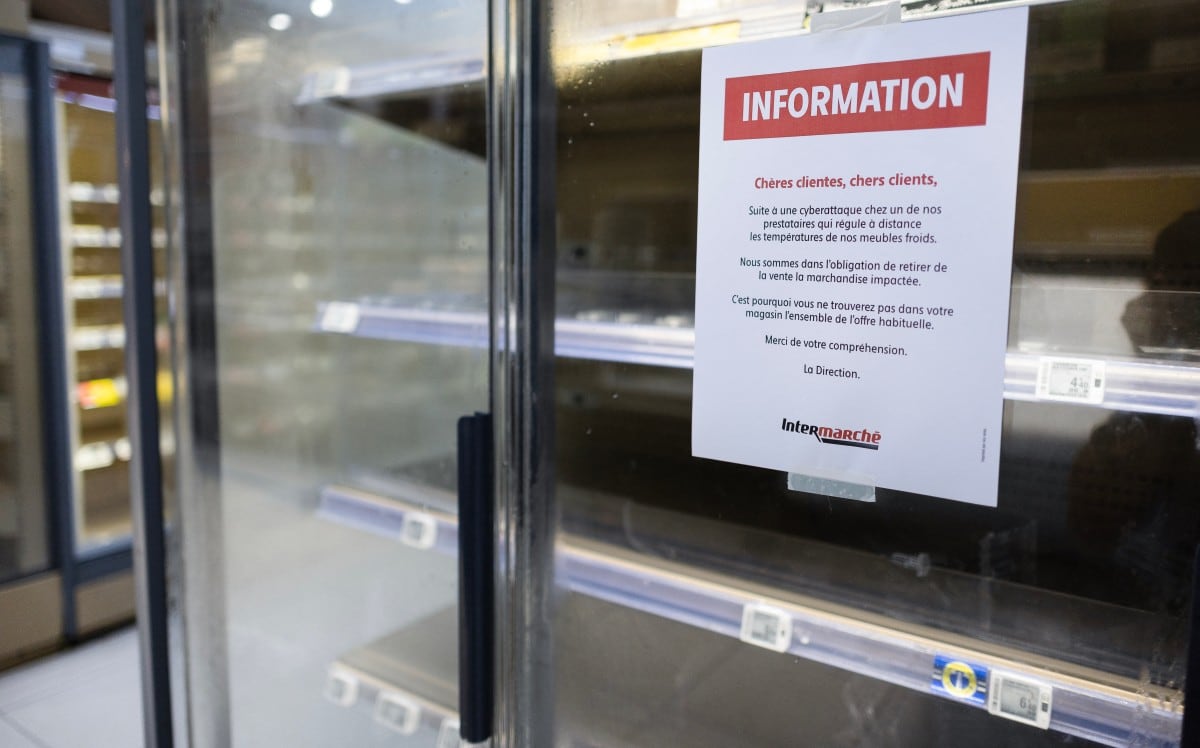
Los daños alcanzaron a diferentes cadenas. Groupement Mousquetaires, que opera más de 4.000 establecimientos en Europa, reportó afectaciones en 300 tiendas de Intermarché y Netto. Por su parte, Cooperative U registró problemas en 80 de sus 2.000 supermercados. Algunas tiendas tuvieron que desechar alimentos, según explicó su director ejecutivo, Dominique Schelcher.
“Atacar equipos esenciales para la conservación de productos frescos es un ataque a la cadena de suministro alimentario francesa. Es algo sin precedentes, extremadamente grave e inaceptable”, declaró Schelcher.
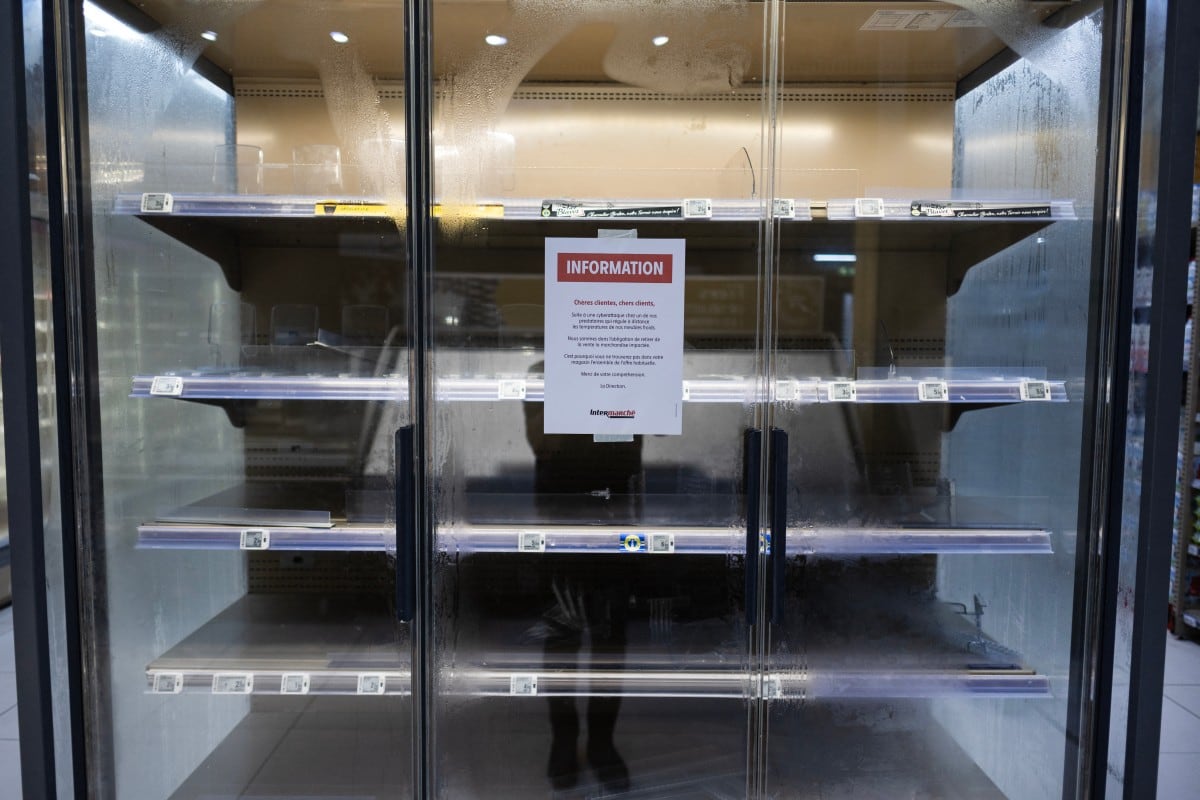
Carrefour y Monoprix también resultaron afectados. La fiscalía de París abrió una investigación para determinar el alcance de los daños, incluidos los relacionados con alimentos en mal estado e incendios reportados.
Según el medio francés BFM-TV, los atacantes habrían forzado ciclos continuos de descongelación y elevado las temperaturas de los sistemas de refrigeración hasta los 50 grados Celsius.
En paralelo, Ahold Delhaize, grupo holandés que opera marcas como Albert Heijn, Delhaize, Stop & Shop, Food Lion y Giant, desactivó sistemas por motivos de seguridad. Sus establecimientos permanecieron abiertos, aunque sus páginas web seguían fuera de servicio. La empresa afirmó que no tenía pruebas de robo de información de clientes o empleados.
Sistemas antiguos habrían facilitado los ataques
La agencia de ciberseguridad del Gobierno francés informó que conocía numerosas vulneraciones relacionadas con sistemas de control remoto de refrigeración fabricados por la danesa Danfoss y la estadounidense Copeland.
Danfoss señaló que la mayoría de los equipos afectados eran antiguos y ya no recibían actualizaciones de seguridad. La empresa aseguró que trabajaba con sus clientes para limitar los daños y recomendó mantener actualizado el firmware, el software interno de los dispositivos, y proteger los sistemas con un cortafuegos.
Un informe de la firma de ciberseguridad Claroty había identificado vulnerabilidades en plataformas de Danfoss y Copeland utilizadas para administrar sistemas de refrigeración. Según la compañía, algunos controladores eran accesibles directamente desde internet.
Expertos advierten sobre el papel de la inteligencia artificial
Christopher Whyte, profesor asociado de seguridad nacional y preparación para emergencias en la Universidad de Virginia Commonwealth, afirmó que ejecutar un ataque de este tipo “no es demasiado difícil” cuando los controles están expuestos a redes externas.
Por ahora, no está claro si el incidente involucró inteligencia artificial. Sin embargo, Varun Chandrasekaran, profesor de la Universidad de Illinois, advirtió que los avances en esta tecnología podrían aumentar los ciberataques, aunque también podrían ayudar a prevenirlos mediante sistemas de defensa más activos.
*Con información de AP.