

Un correo que parece llegar del banco, un mensaje de WhatsApp sobre una supuesta entrega pendiente o un código QR pegado encima del original. Así comienzan muchas de las estafas de phishing, una modalidad de fraude digital que se ha convertido en una de las más comunes y efectivas, aprovechando un factor que la tecnología por sí sola no puede eliminar: la confianza de las personas.
Hoy, los ciberdelincuentes ya no necesitan desarrollar complejos programas para infectar un dispositivo. En muchos casos, les basta con convencer a la víctima de hacer clic en un enlace, abrir un archivo o entregar sus datos de forma voluntaria.
El éxito de estos engaños radica en la ingeniería social, una técnica que busca manipular las emociones y generar una reacción impulsiva antes de que la persona tenga tiempo de comprobar si el mensaje es legítimo.
Según información recogida por Europa Press, una de las modalidades que más crece es el quishing, el phishing realizado mediante códigos QR. Microsoft reportó que este tipo de ataques aumentó un 146 % en los últimos tres meses.
Los criminales aprovechan que escanear un código QR ya es un hábito cotidiano en restaurantes, parqueaderos y comercios para redirigir a los usuarios a páginas fraudulentas. Solo en marzo se detectaron 18,7 millones de intentos de este tipo, frente a los 7,6 millones registrados en enero.
La amenaza no se limita a los códigos QR. Durante el mismo periodo, Microsoft identificó 8.300 millones de ataques de phishing por correo electrónico, lo que confirma que este sigue siendo uno de los principales canales utilizados para engañar a las víctimas.
Expertos de Áudea advierten que estos códigos representan un riesgo particular porque ocultan la dirección web real y, además, suelen escanearse desde el celular, donde muchas veces hay menos controles de seguridad que en un computador.
Cuando una persona escanea un QR malicioso, puede terminar en un sitio falso que imita la página de un banco, una plataforma corporativa o un servicio de autenticación. Allí, los hackers buscan robar credenciales de acceso, datos personales e incluso información financiera.
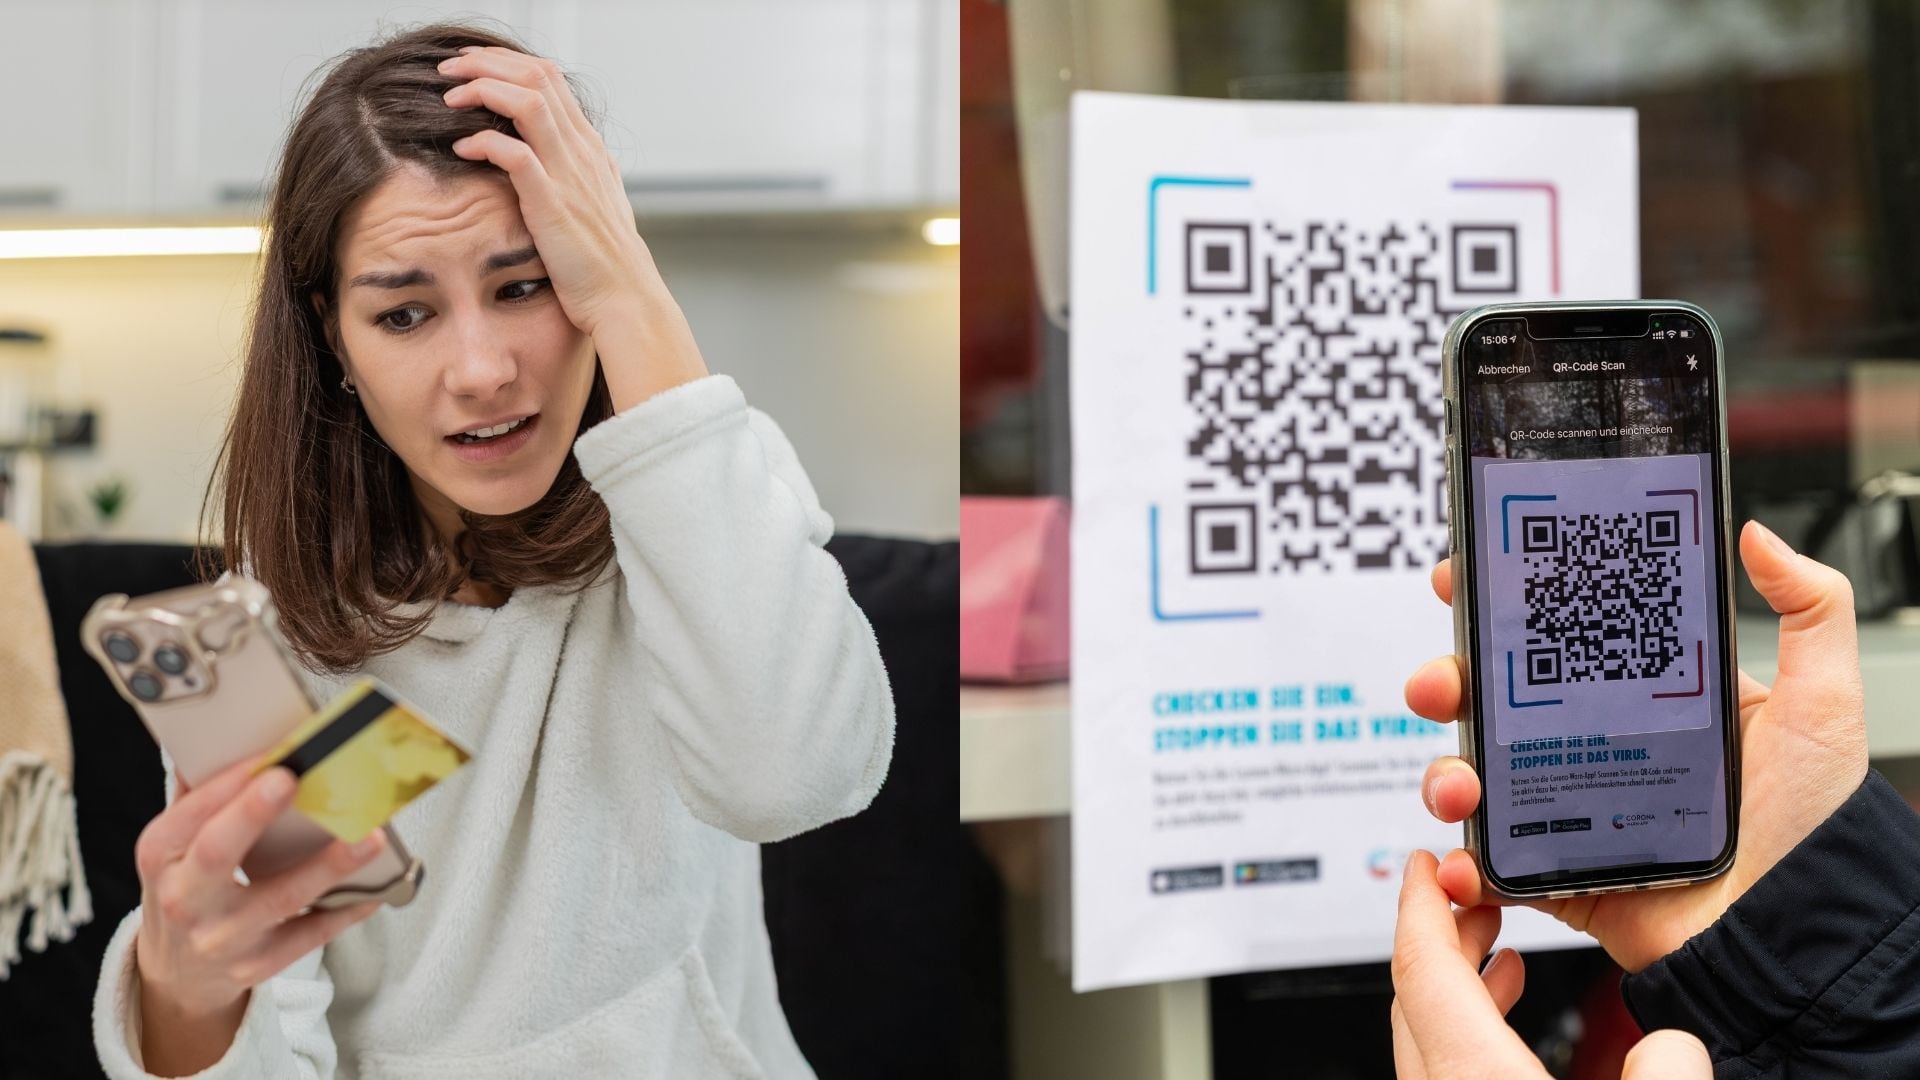
El riesgo aumenta a medida que esta tecnología gana terreno. Cerca del 75 % de los restaurantes en el mundo ya utilizan códigos QR para ofrecer sus menús digitales, mientras que su uso en campañas de marketing y publicidad creció un 323 % entre 2021 y 2023.
Frente a este panorama, los especialistas insisten en que la seguridad digital ya no consiste únicamente en desconfiar de enlaces sospechosos. También es fundamental proteger la identidad, verificar el origen de cada solicitud y mantener seguros los dispositivos desde los que se accede a cuentas y servicios.